多设备登录审计
指导用户在账户设置中查看登录设备列表,发现陌生设备立即下线并修改凭证,把下载环节可能泄露的会话风险及时切断。
逐项解释客户端正常运行时所需的权限范围,对照检查安装时是否存在越权申请,帮助判断包体是否被二次打包。
列出安装后需要警惕的异常现象,如后台频繁唤醒、陌生设备登录提示、授权请求突增,出现即暂停使用并排查。
在官方公布的版本发布页面找到对应版本的哈希值,用系统自带或第三方哈希工具计算本地文件,逐位比对。不一致说明文件被改动,删除后重新从官方入口获取。
指导用户在账户设置中查看登录设备列表,发现陌生设备立即下线并修改凭证,把下载环节可能泄露的会话风险及时切断。
不一定。搜索结果排序受多种因素影响,仿冒页面也可能靠竞价排到前面。判断标准是域名是否与官方公布的一致,而不是排名先后。看到短链跳转或网盘下载按钮应直接放弃。
整理常见仿冒下载页的特征,包括域名多字母、证书异常、下载按钮跳转第三方网盘等,对照清单逐项排除可疑来源。
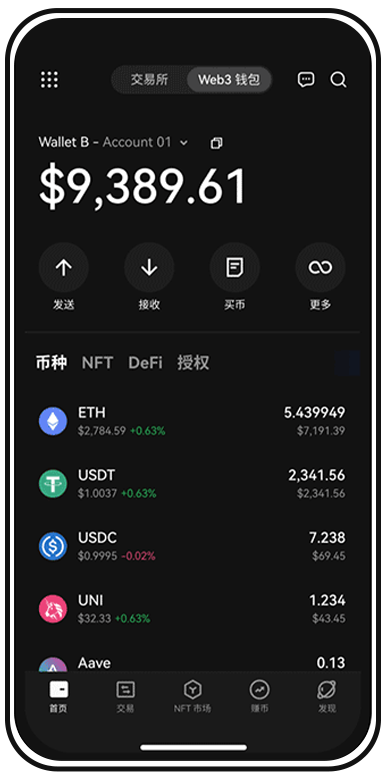
先核对版本号与官方公布一致,再检查登录页域名跳转是否正常。登录后立即开启二次验证,确认助记词只在本地生成且未被引导上传。完成这些再绑定资金相关操作。
提供版本号与哈希值的对照方法,每次更新后重新校验,防止增量更新包被替换,确保运行的是未被改动的客户端。
强调助记词只在离线环境生成与保存,任何下载页面索要助记词的行为均为高风险信号,直接终止操作并更换下载源。
汇总常见下载渠道的域名特征与用户反馈,供你在获取安装包前交叉参考,降低误入仿冒页面的概率。
交易类客户端正常不需要通讯录权限。遇到此类请求先拒绝,再对照官方权限说明核实。如果拒绝后应用无法运行,说明包体可能被篡改,应卸载并从官方渠道重新下载。
安装时逐项查看应用申请的权限,对照官方说明判断是否合理,拒绝通讯录、短信等与交易无关的敏感权限请求。
下载链接点下去之前,多花两分钟核对域名与哈希值,远比事后追回资产容易。现在就从官方入口重新走一遍验真流程,把风险挡在安装之前。